Аудит безопасности от Cloudflare: Claude ищет дыры в твоём приложении
- звёзд на GitHub
- 26,2K
- этапов аудита
- 6
- открытый код
- MIT
Я Алексей, у меня на сервере 24/7 работает команда моих агентов в Telegram. Как собрать своего на Claude Code или Codex, показываю в трёх уроках workshop.alekseimedia.com
Каждый день разбираю в канале то, что сам поставил и проверил t.me/alekseimediaru
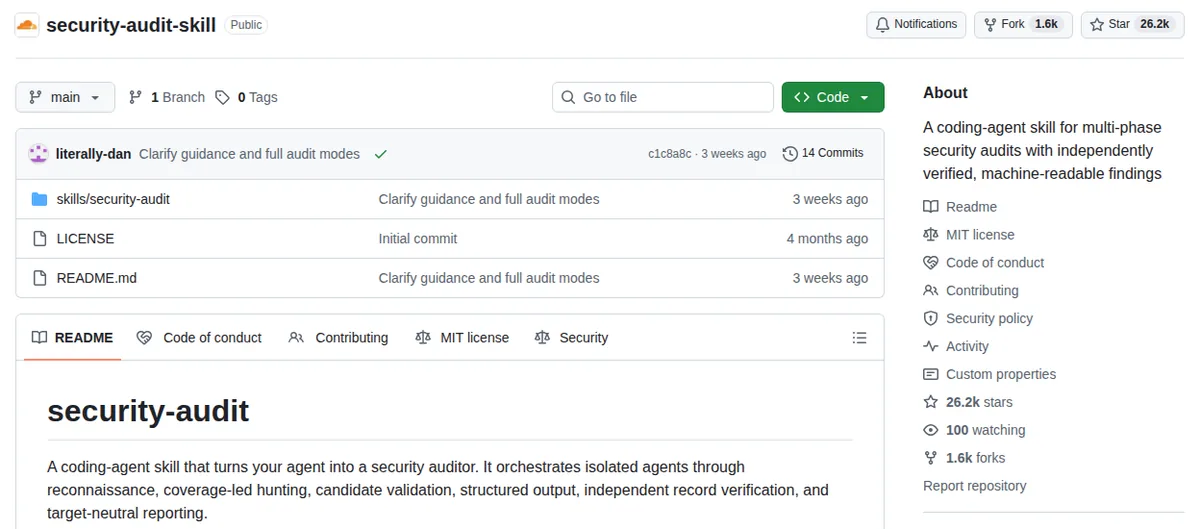
Собрал приложение с ИИ и не знаешь, где в нём дыры. Cloudflare выложила скилл, с которого начиналась её собственная система поиска уязвимостей. Агенты ищут проблемы в коде, а каждую находку проверяет другой агент, задача которого её опровергнуть.
Что это
Скилл security-audit для агентов вроде Claude Code. С него начиналась система, которой Cloudflare ищет уязвимости, о ней есть статья в их блоге. Открытый код, MIT. Аудит идёт в шесть этапов:
- Разведка: карта приложения, границы доверия и все места, куда попадают данные снаружи.
- Охота: отдельные агенты проверяют код по участкам и записывают, что уже проверено.
- Проверка: каждую находку получает новый агент и пытается её опровергнуть.
- Запись: каждая находка ложится в findings.json со статусом и проверяется по схеме.
- Сверка: другие агенты ещё раз сверяют итоговые находки с кодом.
- Отчёт: REPORT.md с подтверждёнными проблемами и отдельный список того, что проверить до конца не удалось.
У каждой находки один из трёх статусов: подтверждена, ждёт проверки или отклонена. Подтверждённая значит, что есть полный путь по коду и наблюдаемый результат.
Как запустить
Шаг 1. Открой Claude Code в папке приложения
Открой Claude Code в папке с кодом приложения, которое хочешь проверить.
Шаг 2. Вставь промпт
Claude сам поставит скилл и проведёт полный аудит. Отчёт по умолчанию ложится в отдельную папку в домашнем каталоге, а не в проект.
Шаг 3. Разбери отчёт
Попроси объяснить каждую подтверждённую проблему простыми словами и чинить по одной, начиная с самых опасных.
Скопируй в Claude Code
Поставь мне скилл security-audit от Cloudflare из github.com/cloudflare/security-audit-skill и проверь, что ты его видишь. Если для его проверок нужен Node.js, поставь его. Потом проведи полный аудит безопасности кода в этой папке. Когда закончишь, объясни мне по-русски простыми словами каждую подтверждённую проблему: что может сделать злоумышленник и насколько это опасно. Отдельно перечисли то, что осталось непроверенным. Код пока не меняй, сначала покажи план исправлений. Если что-то не ставится, объясни, в чём дело, и почини. Я не программист: всё, что можно сделать самому, делай сам.
Что ещё важно
Гоняй несколько раз
Повторные запуски дополняют друг друга: скилл берёт прошлые находки и ищет там, где ещё не смотрел. В тестах Cloudflare один запуск находил примерно половину того, что нашли все запуски вместе.
Подтверждено значит доказано
Находка становится подтверждённой, только если есть полный путь по коду и наблюдаемый результат. Остальное лежит в списке на проверку, без оценки опасности.
Чини по одной
Проси Claude исправлять подтверждённые проблемы по одной, а после исправлений запусти аудит ещё раз.
Честно
- Нужен агент, который умеет запускать параллельных сабагентов, Claude Code подходит. Аудит запускает много отдельных агентов, и каждый тратит лимит твоей подписки.
- Чтобы исполнять код приложения, нужна изолированная песочница без выхода в сеть. Без неё скилл код не запускает и оставляет такие находки в статусе на проверку.
- Один прогон находит не всё, поэтому чистый отчёт не значит, что дыр нет.
Хочешь агента, который работает на тебя?
Такие сценарии и агентов, которые их запускают сами, разбираю на воркшопе: три записанных урока, после них у тебя свой агент в Telegram, который работает 24/7.
Смотреть воркшопНужно лично: созвон 1 на 1агент под ключ